Comment la Russie a pris des mesures drastiques pour sécuriser ses opérations d’influence, selon un nouveau piratage
En février 2026, INPACT/AEOW et un consortium de médias ont enquêté sur 74 documents
obtenus par The Continent concernant le réseau Politology, la branche d’influence historique du groupe Wagner. Les documents divulgués révélaient comment le réseau avait été repris et entièrement placé sous le contrôle du Service des renseignements extérieurs de la Russie (SVR) et menait des campagnes d’influence en Afrique et en Amérique latine. Mais l’histoire ne s’arrêtait pas là. Une nouvelle fuite de centaines de documents récents, obtenus et vérifiés par INPACT/AEOW, montre que Politology s’est étendu et cible désormais l’Europe, le Moyen-Orient et l’Inde.

Une faille de sécurité majeure
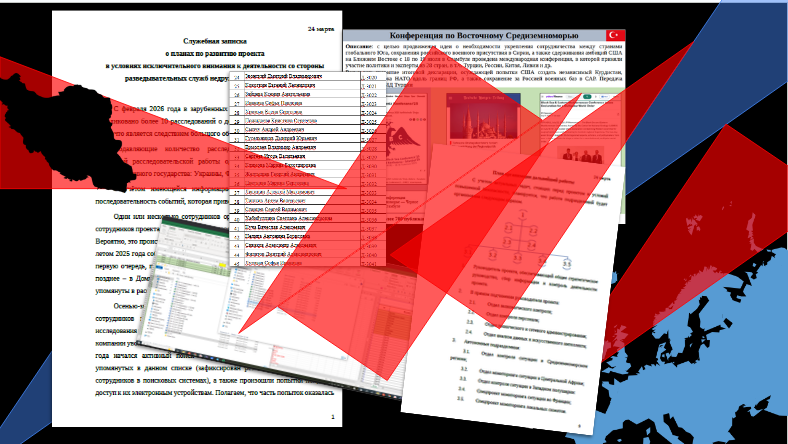
Le 24 mars 2026, l’équipe de sécurité de Politology a rédigé une note interne. Intitulé « Note sur les plans de développement du projet dans un contexte d’attention exceptionnelle portée aux activités par les services de renseignement d’États inamicaux », le document décrit la plus grave faille de sécurité à laquelle le réseau ait jamais été confronté.
Un mois plus tôt, dès le 14 février, une série d’enquêtes avait commencé à paraître dans les médias internationaux, se penchant sur les activités de Politology. La note fait directement référence aux documents divulgués obtenus par The Continent, sur lesquels notre consortium de médias a travaillé de février à juillet 2026. Selon l’évaluation de sécurité de Politology, cela ne pouvait être que l’œuvre des services de renseignement de l’Ukraine, des États-Unis ou de la France : « L’écrasante majorité des enquêtes résulte d’un travail d’investigation systématique mené par une seule équipe ou un seul service de renseignement d’un État inamical : l’Ukraine, la France ou les États-Unis ».


La série d’enquêtes a en effet été importante : elle a révélé la prise de contrôle par le SVR et leurs employés, et exposé leurs campagnes de 2024 en Afrique et en Amérique latine, suscitant des réactions politiques et un débat public. Surtout, les articles ont mis en lumière les résultats mitigés de ces campagnes dans les pays du Sud et la tendance de Politology à surévaluer ses résultats auprès de ses maîtres à Moscou. Si l’ambition était internationale, la préparation de certaines campagnes et leurs résultats ont été en deçà des attentes – et de ce qui était revendiqué.
Selon l’évaluation de sécurité réalisée par Politology, l’attention médiatique et l’exposition accrues n’étaient pas le seul problème découlant de la fuite. Celle-ci avait également permis l’arrestation d’employés en Argentine, en Angola et en République dominicaine. L’auteur du document écrit que « ces informations recueillies ont été transmises à des tiers, ce qui a d’abord conduit à des accusations en Argentine, en Angola et en République dominicaine (ces éléments ont ensuite été cités dans les enquêtes publiées) ».
En effet, en juin 2025, le porte-parole de la présidence argentine, Manuel Adorni, a déclaré que les services de renseignement avaient identifié un réseau d’agents dirigé par deux représentants de Politology, Lev Konstantinovich Andriashvili et son épouse, Irina Yakovenko, opérant pour le compte de la Russie afin de mener des campagnes d’influence. En août 2025, deux agents associés à Politology ont été arrêtés en Angola, puis reconnus coupables en juillet 2026. En septembre 2025, la République dominicaine a placé en détention Dmitrii Novikov, un citoyen russe qui, selon les autorités, était lié à Politology et menait des campagnes de désinformation et des opérations d’espionnage en Argentine.
Disparaître des radars et se réorganiser
La fuite de données a clairement porté un coup à Politology. Dans une série de trois notes datées de mars et mai 2026, « la Compagnie » – comme ils se désignent en interne – expose les mesures prises pour protéger le réseau contre les intrusions et gérer les risques liés au facteur humain. Les mesures organisationnelles et informatiques sont drastiques. Les documents montrent comment Politology entend répondre à la fuite en scindant ses départements par tâche, en restreignant les accès, en cloisonnant les données entre les unités et en contrôlant les échanges d’informations. L’emplacement de ses bureaux ayant été révélé par les médias, la société indique que le déménagement dans de nouveaux locaux est en cours. Enfin, Politology prévoit de rompre les liens avec l’architecture existante du projet et d’isoler davantage le projet de longue date au service du groupe Wagner en République centrafricaine, en instaurant une séparation nette entre celui-ci et les « projets spéciaux » de Politology.
Selon les documents, les « médias inamicaux » associent de manière persistante et problématique le groupe Wagner à la mission russe en République centrafricaine. Pour affaiblir ce lien, Politology prévoit de continuer à faire intervenir d’autres acteurs russes, notamment des médias et des blogueurs, pour couvrir le pays et mettre en œuvre de nouveaux projets humanitaires et de propagande.
Les documents considèrent également les outils d’IA comme une source potentielle de fuites. Le personnel doit retirer les identifiants personnels et autres informations sensibles de tout ce qu’il soumet aux LLM, et l’accès aux systèmes d’IA est restreint. Des sessions temporaires sont autorisées pour des requêtes sensibles ponctuelles, mais aucune donnée confidentielle ne peut y être saisie et elles doivent être supprimées immédiatement après usage. Politology a également décidé de faire tourner des modèles d’IA sur son propre matériel plutôt que dans le cloud. Le document reconnaît que cela comporte ses propres risques, notamment l’accès physique aux équipements, les logiciels malveillants et les erreurs de configuration. Malgré ces mesures, des enquêtes antérieures d’INPACT/AEOW et d’Anthropic montrent que cette mesure n’a pas été respectée par les employés de Politology.
Enfin, les notes de Politology font état d’une refonte informatique complète pour prévenir les intrusions, comprenant l’installation de nouveaux équipements réseau, la réinitialisation de tous les comptes utilisateurs et mots de passe, ainsi que la mise en place d’un tunnel VPN chiffré et de VeraCrypt.
Une note intitulée « Note sur les mesures prises pour améliorer la sécurité de l’information dans un contexte d’attention exceptionnelle portée aux activités par les services de renseignement d’États inamicaux » est consacrée à la réponse aux révélations des médias. Les mesures prises sont à la fois techniques et humaines, notamment l’ordre de coder les données personnelles de tous les employés afin que leurs noms n’apparaissent plus.

Malheureusement, les mesures de sécurité prises par Politology n’ont pas empêché un nouveau lot de documents de parvenir aux médias, révélant de nouvelles ambitions stratégiques pour le réseau.
Bureau Spécial France et Cibler l’Europe, le Moyen-Orient et l’Inde
La réorganisation de Politology visant à cloisonner ses opérations et ses informations met en lumière ce qui constitue peut-être l’évolution la plus significative du réseau. Politology compte désormais cinq unités autonomes reflétant ses nouvelles priorités : 1) l’Unité de surveillance de la région méditerranéenne, 2) l’Unité de surveillance de l’Afrique centrale, 3) l’Unité de surveillance de l’hémisphère occidental, 4) le Projet spécial de surveillance de la situation en France et 5) le Projet spécial de surveillance des récits locaux

Les milliers de pages de documents divulgués révèlent que l’Afrique et l’Amérique latine restent au cœur des objectifs de Politology, mais que son champ d’action s’élargit. Fait important, le travail de Politology dépasse l’influence sur la politique intérieure et cherche à façonner la perception des affaires internationales et à mener des campagnes régionales et mondiales contre d’autres nations. L’administration Trump est discréditée dans toutes les zones géographiques, la guerre en Iran fait l’objet d’une campagne dédiée de Politology, et la Syrie, la Libye et le Soudan sont des zones prioritaires pour les politologues. En Europe, la France, l’Allemagne, l’Italie, l’Espagne, le Royaume-Uni et la Turquie sont directement ciblées par Politology sur des sujets tels que les migrations, les réparations coloniales ou les alliances. Des institutions comme l’Union européenne et la Cour pénale internationale sont également des cibles du réseau. Enfin, l’Inde, partenaire important de la Russie et actuellement pivot de ses efforts de soft power en Asie, est devenue le dernier pays d’intérêt pour la Compagnie. La nouvelle structure opérationnelle et les zones prioritaires révèlent la croissance de Politology ces dernières années et la dimension désormais mondiale des efforts d’influence de la Russie.
Compromettre le réseau
Selon des sources informées consultées par INPACT/AEOW, l’équipe de sécurité de Politology est désignée sous le code «128», comme le montre la liste du personnel ci-dessus pour le Département 1. Bien que les documents ne définissent pas clairement son rôle ni son périmètre d’action, et que les spécialistes du SVR n’aient pas connaissance d’une 128e direction officielle, il est clair qu’elle joue le rôle d’équipe de sécurité de Politology et qu’elle est obsédée par la question de savoir comment le réseau a pu être compromis.
Démasquer les taupes
Les documents établissent une chronologie précise de plusieurs transferts de documents à des tiers qui, selon eux, auraient ensuite pu les divulguer aux autorités et aux journalistes avant la publication des enquêtes en février 2026.
Leur enquête interne établit qu’un ou plusieurs employés de « l’organisation mère », qui ne faisaient pas partie de l’équipe du projet soupçonnée d’être à l’origine de la fuite, auraient pu recueillir des informations accessibles sur le projet entre fin 2023 et l’automne 2024. Ils estiment que ces informations ont d’abord été divulguées à des tiers qui auraient pu contacter les autorités en Argentine, en Angola et en République dominicaine au printemps ou à l’été 2025. Aucun nom n’est cependant mentionné pour ces possibles taupes internes.
Une liste d’employés du projet désignés pour des tests polygraphiques inopinés est transmise à des tiers à l’automne-hiver 2025. Le polygraphiste, qui rendait compte au chef du service de sécurité, a démissionné de son poste à la mi-janvier 2026 à la suite de la deuxième fuite. L’équipe de sécurité a ensuite constaté une forte hausse des recherches en ligne portant sur les noms des employés figurant sur la liste divulguée et relevé des tentatives ciblées de piratage de leurs appareils électroniques.
Appareil compromis
Après les révélations des médias de février 2026, l’équipe de sécurité a présenté deux scénarios. Une note pointait du doigt deux employés dont les appareils auraient pu être à l’origine de la fuite : Dmitry Filatov et Alexander Molodiakov. Tous deux sont des cadres de Politology. Filatov figurait en 2025 comme analyste de projet spécial, tandis que Molodiakov est présenté comme directeur de projet. Tous deux avaient travaillé ensemble sur les opérations d’influence de Politology en Hongrie.
Filatov figurait sur la liste divulguée des tests polygraphiques et participait à la préparation de documents destinés à des candidats précis mentionnés dans la fuite concernant la Hongrie. Il avait travaillé sur les ébauches des documents mais n’en avait jamais reçu les versions finales – or ce sont les ébauches qui figuraient dans les informations divulguées. Il avait signalé un comportement étrange de son ordinateur, mais rien n’a été trouvé sur son appareil.
Molodyakov était fortement impliqué dans les discussions sur les documents divulgués et dans la définition des spécifications techniques. L’équipe de sécurité de Politology estime que son téléphone portable aurait pu être piraté, permettant l’enregistrement audio à distance de son environnement immédiat et donnant ainsi à des acteurs extérieurs accès aux recommandations liées aux rapports du projet.
Piratés… une fois de plus
En octobre 2026, INPACT/AEOW a été contacté par une équipe de hackers inconnue se faisant appeler « Zmei Prigozhin ». Pendant plusieurs jours, l’équipe a expliqué avoir compromis l’infrastructure de Politology depuis des années et a commencé à nous transférer des lots de documents.
Au total, Zmei Prigozhin a fourni des centaines de documents, portant principalement sur 2025 et 2026, qui témoignent des objectifs de Politology et de ses ambitieuses campagnes internationales. Leur motivation est simple : exposer Politology et son fonctionnement interne. Ils ont déclaré à INPACT : « nous avons vu Media (Politology) continuer à s’étendre partout tandis que les autorités n’ont pas réagi. C’est inacceptable, alors nous avons décidé d’agir contre eux. Nous ciblerons Media et les groupes du même genre jusqu’à tous les abattre ».

Dans la saison 2 des Politology Files, INPACT/AEOW et ses partenaires médias révéleront l’expansion ambitieuse de Politology et la réalité de ses campagnes les plus récentes.
| Les Politology Files Les Politology Files rassemblent des centaines de documents (fichiers Word, Excel, PDF, PowerPoint et images) couvrant plusieurs années jusqu’aux derniers mois. Ils portent sur des affaires internes (comptabilité, notes de sécurité internes, factures, etc.) et sur des campagnes conçues par Politology ciblant l’Afrique, l’Amérique latine, l’Union européenne et des pays européens, les États-Unis, le Moyen-Orient, l’Inde et des organisations internationales. Ces documents nous ont été fournis par un groupe de pirates jusque-là inconnu se faisant appeler Zmei Prigozhin, ce qui se traduit littéralement par « Serpent Prigozhin ». Pour vérifier les documents, INPACT/AEOW a maintenu une ligne de communication ouverte avec le groupe de hackers, en confrontant leurs documents et leurs connaissances à d’autres informations privilégiées et fuites que nous avons accumulées au fil des ans sur Politology, notamment les processus et systèmes internes, les fonctions du personnel et les chronologies d’emploi. En ce qui concerne la vérification de documents spécifiques, nous avons pu procéder à des analyses techniques des métadonnées des fichiers, ainsi qu’à la vérification du contexte et du contenu de documents liés à des événements et campagnes précis, en identifiant des éléments publics des campagnes d’information mentionnées dans les documents. Au cours de notre processus de vérification, nous avons relevé quatre anomalies. Certains fichiers ne comportent pas de métadonnées, en particulier les captures d’écran montrant que les hackers sont dans le système. Nous supposons que celles-ci ont été supprimées par les hackers afin de dissimuler le moment exact des compromissions. Dans d’autres documents, certains noms, e-mails ou transactions sont caviardés, ce qui pourrait constituer une nouvelle mesure de sécurité de Politology. INPACT/AEOW et ses partenaires ont jugé l’ensemble des documents hautement crédible et authentique, et ceux-ci serviront de base à des enquêtes au cours des prochains mois. |
Laisser un commentaire